接受金融机构委托从事信息技术和流程外包服务 内涵、价值与合规路径
一、概念界定与业务范围
“接受金融机构委托从事信息技术和流程外包服务”,是指专业服务商依据与银行、证券、保险、信托、支付机构等持牌金融机构签订的委托协议,承接其信息技术系统开发运维或业务流程处理等非核心但专业性较强的业务活动。其本质是金融机构在保持业务合规责任主体地位的前提下,借助外部专业能力实现降本增效、聚焦核心业务的经营安排。
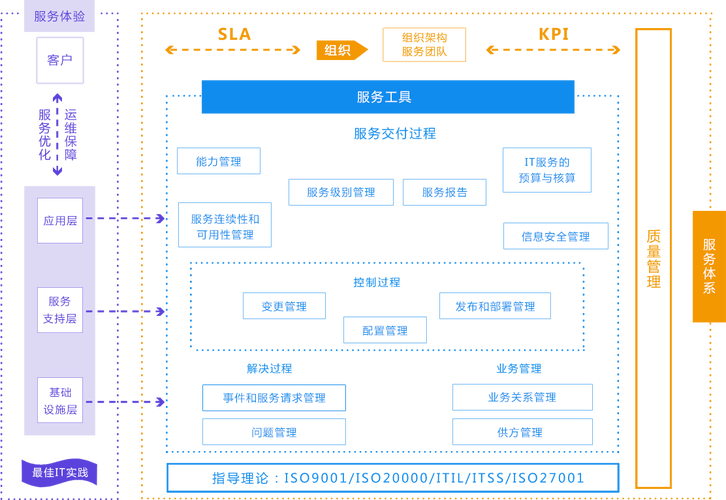
从业务外延看,主要包括两大类。一是信息技术外包,涵盖核心系统与外围系统的开发、测试、运维,数据中心托管与云服务,网络安全监测与应急响应,以及数据分析与灾备管理等。二是流程外包,涵盖客户服务与呼叫中心、信贷审核中的资料录入与初筛、账户与交易的后台处理、对账与清算辅助、单证影像处理、合规监测中的数据整理与分析等。两类外包共同构成金融后台服务专业化分工的重要形态。
二、兴起动因与积极价值
该业态的快速发展源于多重因素的叠加。其一,金融数字化转型加速,机构对系统迭代速度和数据能力的要求显著提升,自建团队难以完全满足弹性需求;其二,监管对数据治理、网络安全和业务连续性的要求日趋细化,专业化服务机构在合规工具与经验上具有比较优势;其三,成本结构优化与经营弹性需求驱使机构将标准化、可分割的环节交由外部承接。
从积极价值看,规范的外包有助于金融机构提升运营效率、缩短产品上线周期、增强对峰值业务量的承接能力,也有利于培育专业化、标准化的金融后台服务产业链,形成机构与服务机构之间的能力互补。
三、风险特征与监管关注
该业务的特殊性在于,外包转移动的是作业环节,而非最终责任。金融机构即便将信息技术或流程处理委托外部,其对客户的信息保护义务、业务连续性保障义务和合规管理责任并不随之免除。因此,监管重点集中在几个方面:一是外包活动的尽职调查与准入管理,要求机构评估服务商的财务稳健性、技术能力、合规记录和数据安全水平;二是数据安全与客户信息保护,特别是涉及敏感数据的存储、跨境传输与访问权限控制;三是业务连续性与退出管理,要求制定应急预案,避免单一服务商依赖造成系统性断供风险;四是集中度风险与外包子包管理,防止风险沿服务链条传导叠加。
四、合规开展的基本原则
开展此类业务应遵循若干基本原则。第一,核心业务与核心管理职能不得外包,机构应明确界定可外包与不可外包的边界。第二,风险评估先行,按外包事项对业务连续性、数据安全和声誉的影响程度实施分级管理。第三,合同条款应明确服务水平、数据权属与保密义务、审计与检查权、分包限制、事件报告与退出安排。第四,落实持续监督,包括定期考核、现场或非现场检查以及独立审计。第五,强化信息隔离与访问控制,对外包人员实行等同或严于内部员工的安全管理要求。
五、
接受金融机构委托从事信息技术和流程外包服务,是金融业分工深化与数字化转型的必然产物。其健康发展取决于两条主线并行:一是服务机构以专业化能力和合规体系赢得市场信任;二是金融机构以审慎的外包治理守住风险底线、履行最终责任。唯有在责任不转移、风险可管控、监督可穿透的框架下,这一业态才能真正发挥提质增效的积极作用。
如若转载,请注明出处:http://www.rscxwyd.com/product/40.html
更新时间:2026-11-01 08:04:19