金融机构信息技术与流程外包服务 合规边界与风险管控
随着金融行业数字化转型的深入,信息技术与流程外包已成为金融机构提升效率、降低成本、聚焦核心业务的重要战略选择。金融机构将部分信息技术任务和业务流程委托给外部服务商,在带来专业化红利的也引入了操作风险、信息科技风险、合规风险以及数据安全风险。如何在合规框架下有效管理外包服务,成为金融机构与外包服务商共同面临的课题。
一、外包服务的范围界定与监管要求
金融机构外包通常分为信息技术外包(ITO)和业务流程外包(BPO)两大类。ITO涵盖系统开发、运维、测试、灾备、网络安全监测等;BPO则包括客户服务、贷后管理、数据录入、会计核算、反洗钱筛查等后台操作。根据《banking金融机构外包风险管理指引》及《金融科技发展规划》等相关监管要求,金融机构在外包决策时须进行风险评估,明确外包不能转移最终责任,且涉及核心业务系统、客户敏感数据的外包活动受到严格限制或禁止。外包服务商亦需满足相应的准入资质、内控体系和审计要求。
二、接受委托从事信息技术与流程外包服务的核心能力
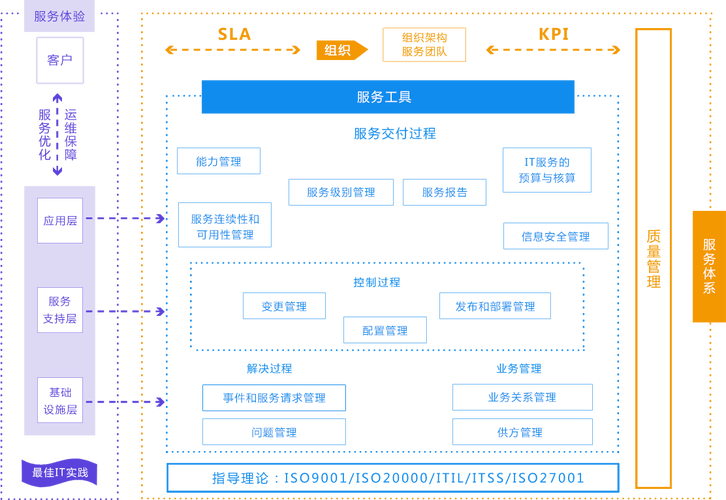
合格的外包服务商应具备以下核心能力:第一,建立完善的信息安全管理体系,通过ISO 27001等认证,确保数据保密性、完整性和可用性;第二,拥有稳健的业务连续性计划与灾难恢复能力,保障金融服务不中断;第三,具备与金融机构相匹配的合规管理能力,熟悉金融监管规则,能够配合金融机构接受监管检查;第四,建立清晰的服务水平协议(SLA)考核机制,确保服务质量可量化、可追溯。服务商还应建立独立的风险管理团队,定期开展内部审计与合规评估。
三、外包风险管理的关键环节
金融机构对外包活动的全生命周期管理包括:外包决策前的尽职调查与风险评估、合同条款中的风险与控制约定、服务过程中的持续监控与定期评估,以及外包终止时的退出策略与数据迁移安排。尤其需要关注集中度风险——过度依赖少数外包服务商可能导致系统性脆弱;以及信息安全风险——客户数据在内外网传输和存储中面临泄露威胁。服务商则需通过防火墙、数据加密、访问控制、安全审计等技术手段,配合金融机构建立联合应急响应机制。
四、合规实践与发展趋势
在监管趋严的背景下,金融机构应建立外包风险管理的“三道防线”:业务部门负责日常管理,风险合规部门负责监督评估,内部审计部门负责独立审查。外包服务商则需主动接受金融机构的准入审查和持续监督,并按要求提供审计报告、安全评估报告和合规证明。与此随着云计算、人工智能等技术的应用,外包服务正从简单人力外包向智能化、平台化服务转型,监管科技(RegTech)也在外包合规监测中发挥越来越重要的作用。金融机构与服务商应共同探索“合规即服务”模式,通过技术手段实现风险的实时识别与预警。
金融机构信息技术与流程外包服务的健康发展,依赖于清晰的监管框架、严格的风险管理和专业化的服务能力。只有在合规与安全的前提下,外包才能真正释放其提升金融效率、促进金融创新的价值。
如若转载,请注明出处:http://www.rscxwyd.com/product/50.html
更新时间:2026-11-01 06:52:59