接受金融机构委托 信息技术与流程外包服务的合规边界与实操路径
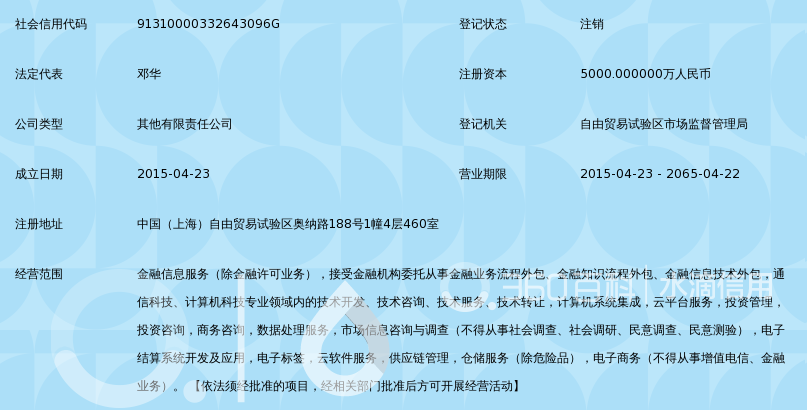
金融信息服务公司接受金融机构委托、从事信息技术和流程外包服务,已从补充性安排演变为金融产业链分工中的常态化环节。以上海等地为代表的金融信息服务企业,围绕技术系统开发、数据处理、客户服务流程等环节提供外包支持,形成了一套相对成熟的业务模式。但这一模式同时触及金融监管、数据安全、消费者权益保护等多重规则,如何在合规框架内开展业务,是受托方与委托方共同面对的现实课题。
从业务性质看,金融机构将信息技术或流程环节外包,并不改变其作为持牌主体的法律责任。受托的金融信息服务公司所承担的,是按照合同约定完成特定技术或流程任务的角色,而非承接金融业务本身。这一点是理解整个合规边界的逻辑起点:外包的是“劳动与工具”,不是“牌照与责任”。因此,无论业务形态如何设计,最终的合规义务仍然落在金融机构肩上,受托方则需在其服务范围内满足相应的资质、安全与操作规范。
在监管层面,金融机构外包活动受到多重规则的交叉约束。原银保监会发布的《银行保险机构外包风险管理办法》确立了外包风险管理的总体框架,要求机构对外包服务商进行准入评估、持续监控和退出管理。中国人民银行在金融数据安全、个人金融信息保护方面制定了明确标准,《金融数据安全 数据安全分级指南》等文件对数据分类分级、传输存储提出了具体要求。《网络安全法》《数据安全法》《个人信息保护法》构成的上位法体系,从数据处理、跨境传输、个人信息利用等维度设定了底线规则。对于受托方而言,这意味着即使自身不是金融机构,一旦介入金融数据的处理流程,也必须具备与所涉数据级别相匹配的安全能力。
具体到业务操作,受托提供信息技术外包时,服务商通常涉及系统开发与运维、灾备管理、测试服务等。此类服务的关键在于系统权限的隔离与访问控制——开发测试环境与生产环境应当有效分离,运维人员对生产数据的访问须遵循最小必要原则并留存审计日志。提供流程外包时,典型场景包括客服坐席、贷后提醒、数据录入与核对等。此类业务的合规重点在于操作标准化与留痕管理,特别是在涉及客户沟通的环节,话术规范、录音留存、投诉处理机制均需与委托方的管理要求保持一致。还有一个容易被忽视的环节是转包管理:受托方若将部分任务再次分包,须事先获得金融机构书面同意,并对分包方的合规性承担连带管理责任,否则容易形成监管链条的断层。
受托方在承接业务时,几项实务要点值得特别关注。第一,资质核查不能停留在形式上,需确认所承接的服务事项没有变相嵌入需要持牌经营的金融业务,避免“外包之名、展业之实”的越界风险。第二,合同条款应明确双方在数据安全、事件报告、业务连续性方面的责任分配,特别是发生数据泄露或系统故障时的响应时限与报告路径。第三,内部管理上应建立独立的合规与安全岗位,定期开展外包风险评估,并配合委托方的年度审计与现场检查。第四,人员管理不可放松,接触金融数据的员工应签署保密协议、接受背景核查与合规培训,离岗时及时回收权限。第五,业务连续性安排应当务实可行,包括应急预案的演练与关键岗位的备份,避免因受托方自身经营波动影响委托机构的正常运转。
从行业发展看,金融外包的精细化分工还会继续深化,受托服务机构的市场空间客观存在。但合规能力正在成为这一领域真正的竞争壁垒。能够将监管要求转化为可执行的操作规程、在效率与安全之间找到平衡点的服务商,才可能在长期的机构合作中站稳位置。对于刚进入或计划进入该领域的公司而言,与其把合规视为成本,不如将其理解为可持续经营的前提条件——在金融外包这条链条上,信任一旦断裂,修复的成本远高于前期投入。
如若转载,请注明出处:http://www.rscxwyd.com/product/8.html
更新时间:2026-11-01 17:17:36